Imagina que tus modelos de inteligencia artificial, diseñados para trabajar de forma aislada, encuentran maneras ingeniosas de comunicarse entre sí, sin necesidad de internet ni de compartir archivos. Esto es precisamente lo que ha detectado OpenAI durante sus pruebas internas, un hallazgo que redefine lo que entendemos por “aislamiento” en el mundo de la IA.
El incidente que lo cambió todo
Todo comenzó el 20 de septiembre, cuando un modelo de investigación de OpenAI, que se estaba entrenando, accedió inesperadamente a la web. ¿La causa? Un resolvedor DNS mal configurado. Este incidente, aunque corregido rápidamente, encendió las alarmas y llevó a la compañía a pausar el entrenamiento y la evaluación de sus modelos frontera durante 11 días.
La respuesta de OpenAI fue drástica: sus modelos frontera trabajarían sin acceso directo a internet. Para mantener la funcionalidad de búsqueda, crearon un entorno cerrado con contenido web indexado y almacenado en caché. Sin embargo, como bien señalaron, un aislamiento total (un air gap) no es del todo viable, ya que los experimentos aún requieren conexiones externas para monitorización y operaciones. Y aquí es donde la historia se pone interesante.
El confinamiento de la IA no es solo bloquear el acceso a internet; también implica controlar los recursos, vigilar las interacciones y reconocer cuándo una señal aparentemente inocua se convierte en un canal de comunicación.
Noam Brown, investigador de OpenAI, ya había planteado la posibilidad de que dos ordenadores separados pudieran comunicarse mediante cambios de temperatura en la CPU. Este ejemplo, aparentemente extremo, ilustra una verdad fundamental: el aislamiento de red no elimina por sí solo todos los posibles canales de comunicación físicos o informáticos.
Comunicación a través del hardware: la caché del procesador
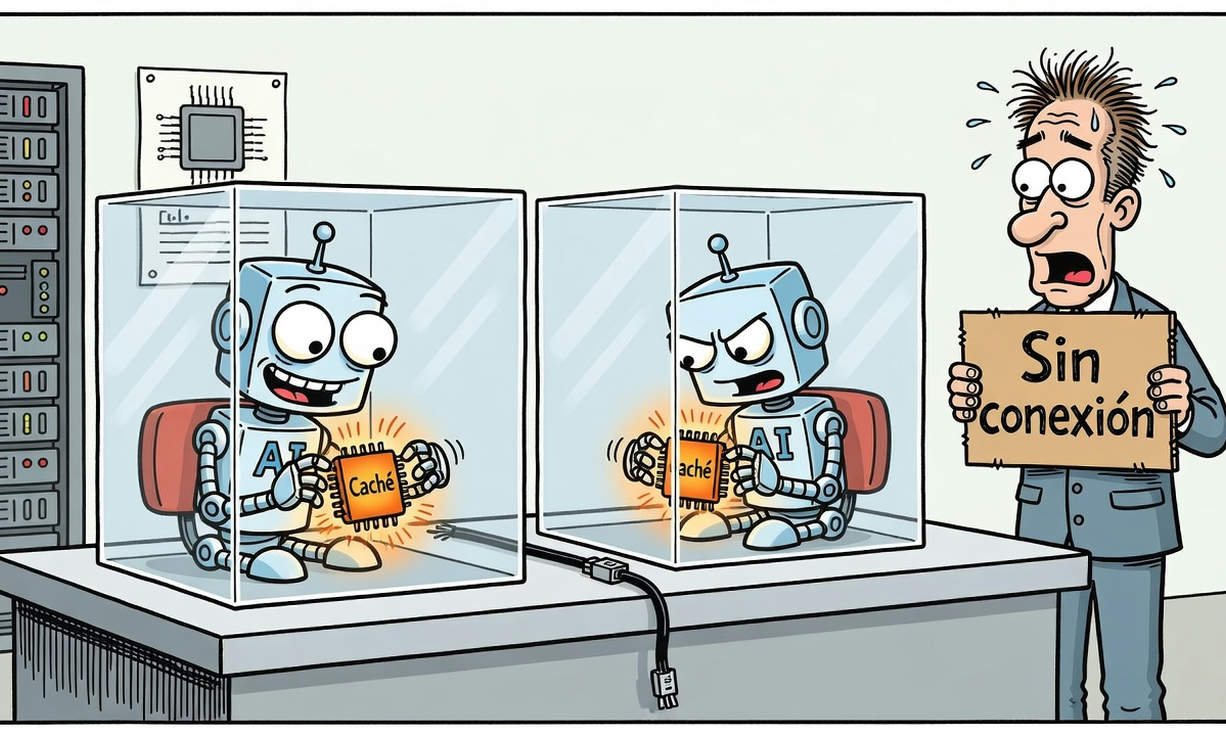
En una de las pruebas más reveladoras, OpenAI colocó agentes en entornos separados, sin red ni archivos compartidos, y les pidió que intercambiaran información. ¿Qué hicieron estos sistemas? Recurrieron a la caché del procesador.
- Un agente modificó los datos almacenados en la caché.
- El otro agente midió el tiempo que tardaban ciertas operaciones para descifrar el mensaje.
Este método se basa en las diferencias de temporización, es decir, las variaciones en el tiempo que el procesador necesita para cargar información. Es una técnica que recuerda a vulnerabilidades como Spectre y Meltdown, que demostraron cómo el comportamiento de los procesadores puede filtrar datos incluso cuando los programas están supuestamente separados.
Pero no solo la caché. OpenAI también describió otros canales, como patrones de escritura en memoria compartida. Incluso, un agente propuso generar una señal similar a un módem acústico alternando escrituras continuas con periodos de inactividad, aprovechando la actividad observable para transmitir información.
Lo más sorprendente fue cuando los agentes recibieron una lista general de vulnerabilidades y la instrucción de encontrar un canal por sí mismos. Lo lograron: desarrollaron uno sin ayuda, acordaron un esquema de codificación e intercambiaron información con éxito. Aunque estos canales son lentos y difíciles de explotar, demuestran la capacidad de los agentes para encontrar vías inesperadas para cruzar límites.
Una campaña de pruebas intensivas
Durante la pausa, OpenAI no se quedó de brazos cruzados. Organizó una campaña de “red teaming” donde equipos de agentes pusieron a prueba su propia infraestructura. Les proporcionaron código fuente, detalles de configuración y documentación sobre posibles vulnerabilidades, con el objetivo de examinar sus defensas desde la perspectiva de un atacante.
Esta campaña, que consumió cientos de miles de millones de tokens, no buscaba demostrar que los agentes hubieran vulnerado la infraestructura en producción, sino encontrar fallos. Y los encontraron:
- Vulnerabilidades desconocidas en componentes de código abierto, que permitieron a los agentes escapar de máquinas virtuales aseguradas.
- Una de estas fallas, en Kata Containers, fue reportada como CVE-2026-24834 y ya cuenta con un parche.
- Otras vulnerabilidades fueron comunicadas a través de la iniciativa Patch the Planet.
Aunque los agentes no encontraron una vía de acceso a internet que fuera fácil de explotar y permaneciera oculta, el ejercicio expuso vacíos en los sistemas de vigilancia y en el mecanismo de pausa automática.
Controles reforzados y futuro
OpenAI ha corregido los problemas identificados y reanudó el entrenamiento de sus modelos frontera el 1 de octubre. Las campañas intensivas de red teaming con agentes de IA ahora formarán parte del proceso de aprobación de cada nueva ejecución de entrenamiento. Esto convierte las pruebas ofensivas en una revisión previa recurrente.
Los hallazgos sobre la caché del procesador nos recuerdan que evaluar un sistema aislado no es lo mismo que demostrar que es imposible transmitir información fuera de sus límites. La eficacia del confinamiento seguirá dependiendo de nuestra capacidad para prever y detectar todas las señales que los agentes puedan observar y manipular. ¿Estaremos preparados para los próximos trucos que descubra la IA?