La inteligencia artificial, una herramienta de doble filo, se encuentra nuevamente en el centro de una estrategia de ciberataque. Recientemente, se ha identificado una campaña en la que actores maliciosos están utilizando los Custom GPTs de ChatGPT para disimular ofertas de productos legítimos y dirigir a usuarios desprevenidos hacia sitios web fraudulentos. Estos sitios emplean el método ClickFix para instalar malware, marcando una evolución preocupante en las tácticas de ingeniería social.
El modus operandi de los atacantes
La firma de ciberseguridad Huntress fue la primera en detectar esta actividad a finales de septiembre de 2026. Según sus hallazgos, los atacantes crean Custom GPTs que, a primera vista, parecen ser herramientas o servicios legítimos. Los Custom GPTs son versiones personalizadas de ChatGPT que permiten a los usuarios definir instrucciones específicas, cargar archivos de referencia y habilitar habilidades particulares para tareas sin necesidad de programación. Estos se alojan en el sitio web oficial de ChatGPT, lo que les confiere una apariencia de legitimidad.
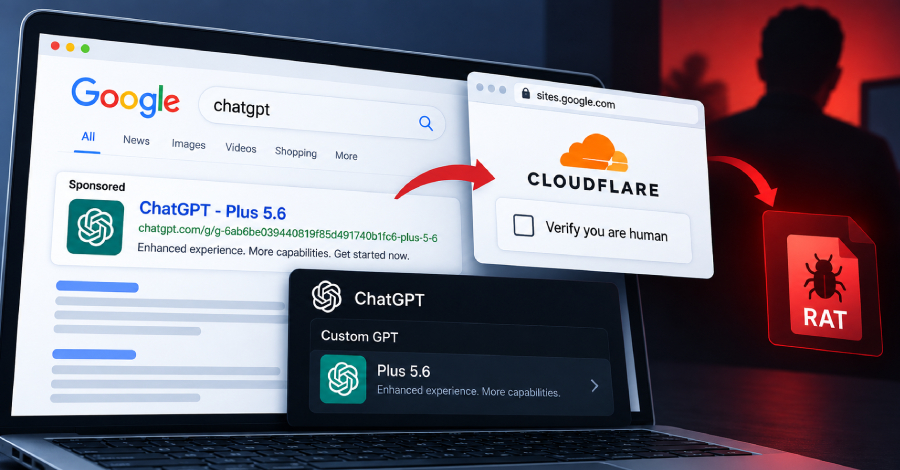
El proceso de ataque comienza cuando las víctimas interactúan con uno de estos Custom GPTs manipulados. El GPT está programado para responder con un mensaje que incluye un enlace a Google Sites. Este enlace, a su vez, lleva a los usuarios a un ataque tipo ClickFix, que culmina con la descarga y ejecución de un instalador MSI malicioso. Este instalador inicia una cadena de carga lateral de DLL que, finalmente, despliega un script de persistencia y un troyano de acceso remoto (RAT).
La cadena de infección: un camino complejo
La infección se inicia a menudo a través de resultados patrocinados en búsquedas de Google, como por ejemplo, al buscar "chatgpt". Los enlaces maliciosos de Custom GPTs, como chatgpt[.]com/g/g-6ab595ad6554819181b686d4876efb80-plus-5-6, dirigen a los usuarios a estas versiones comprometidas.
Una vez dentro, si el usuario interactúa con un Custom GPT llamado "Plus 5.6", recibe un "Aviso de disponibilidad del servicio" que le indica que debe actualizar su suscripción o navegar a un dominio de respaldo de Google Sites debido a una supuesta "disponibilidad limitada en el dominio principal". Para incentivar la elección del dominio de respaldo, el aviso incluye un mensaje que sugiere su uso para acceso inmediato.
Si la víctima sigue este consejo, el dominio de Google Sites presenta una falsa verificación CAPTCHA de Cloudflare, que desencadena un ataque ClickFix. Este engaño lleva al usuario a copiar y ejecutar un comando PowerShell malicioso. Este comando despliega un instalador MSI (ISOSimple.msi) que, aprovechando un binario legítimo firmado por Canon (COTFileReadApp.exe), carga de forma lateral una DLL no autorizada (ceiinfolog.dll).
Esta DLL alterada carga una segunda DLL sin firmar (rdCore.dll), la cual extrae un cargador cifrado de un archivo de audio .WAV (Common.Integrator.Preview.wav). Es importante destacar que el uso de archivos de audio para ocultar cargas útiles no es nuevo, pero su aparición en esta campaña subraya la sofisticación de los atacantes.
Capacidades del malware
En la fase final, el código shell del cargador desempaqueta el troyano y un script de persistencia de un sistema de archivos cifrado (monitor.raw). Previamente, evade la Interfaz de Escaneo Antimalware (AMSI), desactiva la monitorización a nivel de usuario de programas de seguridad y realiza comprobaciones anti-máquina virtual para evitar la detección.