En un escenario donde las herramientas de inteligencia artificial (IA) se integran cada vez más en nuestra vida digital, los ciberdelincuentes han encontrado un nuevo vector de ataque. Recientemente, se ha detectado una campaña maliciosa que distribuye instaladores falsos del modelo de lenguaje Claude de Anthropic, específicamente dirigidos a usuarios de Mac. Esta operación no solo busca desplegar malware, sino que también emplea una técnica sofisticada conocida como 'Adception' para ocultar anuncios y generar ingresos ilícitos, al tiempo que compromete la seguridad de los usuarios.
La táctica detrás del engaño: Adception y el robo de datos
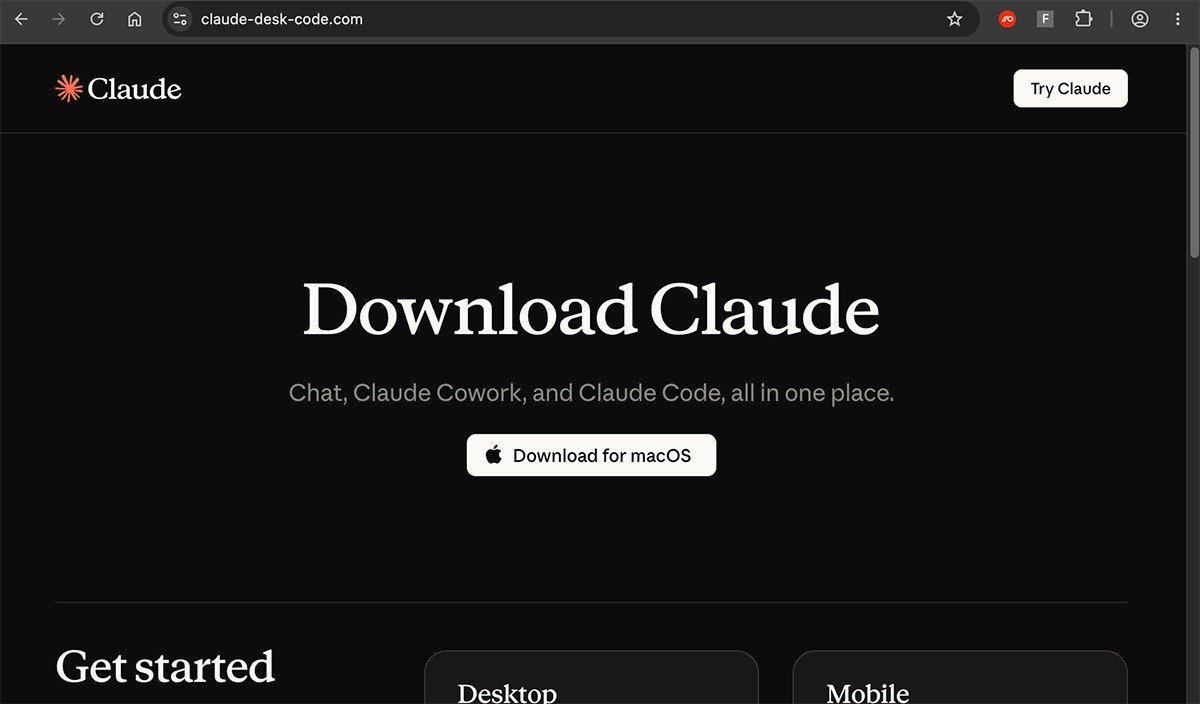
La estrategia de los ciberdelincuentes se centra en la suplantación. Crean sitios web falsos que imitan la apariencia de páginas legítimas de Anthropic, la compañía detrás de Claude. Estos sitios ofrecen supuestos instaladores de la aplicación de escritorio de Claude para macOS, una funcionalidad que, hasta la fecha, Anthropic no proporciona oficialmente. Una vez que un usuario descarga y ejecuta este instalador fraudulento, el sistema se infecta con malware.
El malware, diseñado para operar de forma sigilosa, tiene múltiples propósitos:
- Inyección de anuncios: Utiliza la técnica 'Adception', que consiste en superponer anuncios no deseados sobre el contenido de sitios web legítimos. Esto no solo interrumpe la experiencia del usuario, sino que también genera ingresos para los atacantes a través de clics y visualizaciones forzadas.
- Robo de información: El malware está programado para extraer datos sensibles del navegador, como historial de navegación, cookies, credenciales de inicio de sesión y, potencialmente, información financiera.
- Persistencia: Se instala de manera que sea difícil de detectar y eliminar, asegurando su permanencia en el sistema comprometido.
Esta campaña subraya la creciente sofisticación de los ataques cibernéticos, que aprovechan la popularidad de las nuevas tecnologías y la confianza de los usuarios para ejecutar sus operaciones.
¿Cómo protegerte de estas amenazas?
Ante la proliferación de este tipo de ataques, es fundamental adoptar una postura proactiva en ciberseguridad. Aquí te dejo algunas recomendaciones clave:
- Verifica la fuente: Siempre descarga software directamente desde los sitios web oficiales de los desarrolladores. Evita enlaces de terceros, anuncios sospechosos o resultados de búsqueda no verificados. Si una aplicación no tiene una versión oficial para tu sistema operativo, desconfía de cualquier oferta que prometa lo contrario.
- Mantén tu sistema actualizado: Asegúrate de que tu sistema operativo y todas tus aplicaciones estén siempre con las últimas actualizaciones de seguridad. Esto cierra vulnerabilidades que los atacantes podrían explotar.
- Utiliza soluciones de seguridad robustas: Instala y mantén actualizado un buen antivirus o software de seguridad que incluya protección contra malware, phishing y otras amenazas.
- Sé escéptico con los anuncios: Desconfía de los anuncios que parecen demasiado buenos para ser verdad o que te redirigen a sitios web desconocidos. La técnica 'Adception' busca precisamente explotar esta vía.
- Revisa los permisos: Antes de instalar cualquier aplicación, revisa los permisos que solicita. Si una aplicación de IA pide acceso excesivo a tu sistema, podría ser una señal de alerta.
La seguridad en el entorno digital es una responsabilidad compartida. Como usuarios, es crucial que estemos informados y seamos cautelosos para no caer en las trampas de los ciberdelincuentes, especialmente cuando se trata de tecnologías emergentes como la inteligencia artificial, que aún no tienen una infraestructura de seguridad completamente establecida para todas sus posibles aplicaciones.
La evolución de la IA trae consigo nuevas oportunidades, pero también nuevos riesgos. La capacidad de los ciberdelincuentes para adaptarse y explotar las tendencias tecnológicas exige que nosotros, como usuarios, también evolucionemos en nuestras prácticas de seguridad. La prevención y la verificación son tus mejores herramientas en esta lucha.