En el panorama actual de la inteligencia artificial, donde cada día surgen nuevas herramientas y servicios, la ciberseguridad se convierte en un pilar fundamental. Recientemente, investigadores han sacado a la luz una sofisticada plataforma de phishing que se hace pasar por productos publicitarios de chatbots de IA populares como Google Gemini, Anthropic Claude, OpenAI ChatGPT, Perplexity, Meta Muse y Manus.
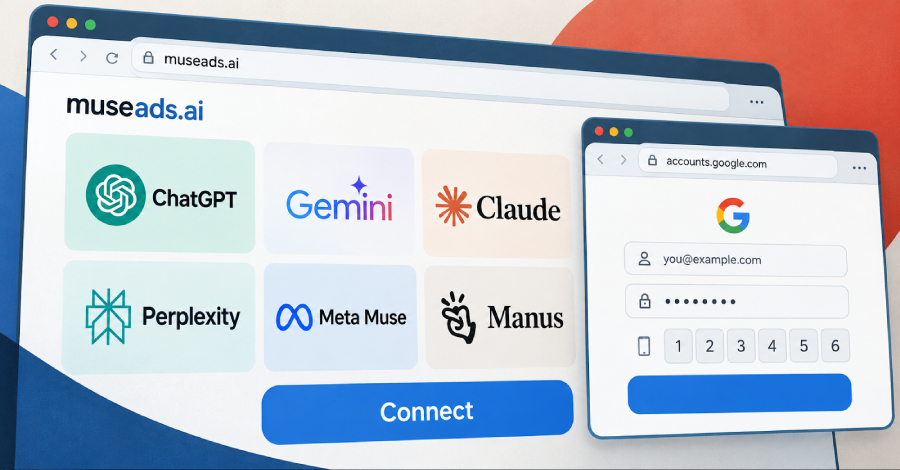
Estos portales falsos, que prometen optimización de campañas, auditorías de gastos y conexiones de cuentas empresariales, tienen un único objetivo: capturar credenciales y códigos de autenticación multifactor (MFA). Utilizan una técnica conocida como "browser-in-the-browser" (BitB) para engañar a los usuarios, mostrando ventanas de inicio de sesión falsas que parecen legítimas.
¿Cómo funciona esta estafa?
El mecanismo detrás de esta campaña es ingenioso y alarmante. Oleg Zaytsev y Ofek Ronen, investigadores de Island, explicaron que cada producto fraudulento se centra en una acción clave: "Conectar". Al hacer clic en este botón, se abre una ventana del navegador dibujada dentro del navegador real. Esta ventana falsa muestra direcciones URL de confianza, como accounts.google.com o un inquilino de Okta, mientras que el navegador real permanece en el dominio de phishing.
Detrás de esta interfaz, la plataforma registra cada intento de contraseña, identifica el dispositivo del usuario y permite a un operador elegir qué desafío de MFA se le presenta a la víctima a continuación. Un ejemplo claro es el sitio web "museads.ai", lanzado poco después de que Meta presentara su agente de IA, Muse. Este portal se anunciaba como "Tu gestor de anuncios de IA para flujos de trabajo de medios pagados" y, al hacer clic en su botón "Conectar", activaba un ataque BitB para robar credenciales de Google, Meta, TikTok y Okta.
El alcance de la operación
La campaña no se limita a un solo tipo de señuelo. Los atacantes personalizan sus ofertas para cada marca de IA:
- ChatGPT: Promete informes semanales de Google Ads.
- Gemini: Ofrece soporte para cuentas de administrador (MCC) y clientes vinculados.
- Claude: Presenta su propio portal de publicidad.
- Perplexity: Propone planificación de campañas y auditorías de gastos.
- Manus: Sugiere una integración privada con Meta.
Los usuarios son dirigidos a estas páginas de destino a través de correos electrónicos de invitación falsos, que imitan a las marcas de confianza para dar una apariencia de legitimidad. La sofisticación de estos ataques radica en su capacidad para adaptarse a las noticias y tendencias del momento, creando productos que parecen creíbles y relevantes.
Tecnología y objetivos de los atacantes
Todas las páginas web fraudulentas identificadas comparten la misma pila tecnológica, que incluye Next.js y Socket.IO, y se comunican con los mismos puntos finales. Además, los actores de la amenaza han expuesto el código fuente de versiones anteriores de la plataforma a través de repositorios públicos de GitHub mal configurados.
El objetivo principal de esta campaña es el personal de agencias, compradores de medios y administradores de cuentas, buscando monetizar las cuentas publicitarias para ejecutar sus propias campañas o venderlas en el mercado negro, especialmente si tienen un historial de gastos limpio.
Según un informe de Mimecast, el robo de cuentas publicitarias se ha convertido en un delito generalizado, con familias de malware como VietCredCare, DuckTail, NodeStealer y PXA Stealer que facilitan el drenaje de presupuestos empresariales y la venta de cuentas con buena reputación en mercados clandestinos.
Para las víctimas, recuperar una cuenta robada puede ser un proceso largo y tedioso, que puede llevar semanas o meses, mientras la cuenta continúa publicando anuncios fraudulentos. En el caso de una cuenta de administrador, el daño puede extenderse a los clientes de la agencia.
Recomendaciones para protegerte
Ante esta creciente amenaza, es crucial adoptar medidas de seguridad robustas:
- Habilita la autenticación resistente al phishing.
- Revisa los cambios en el control de la publicidad.
- Examina cuidadosamente las integraciones de IA antes de conectar tus cuentas.
Esta campaña de phishing es un recordatorio constante de que, aunque la IA nos ofrece herramientas poderosas, también abre nuevas vías para los ciberdelincuentes. Mantenerte informado y ser precavido es tu mejor defensa.